内容简介:Apache Ant 1.10.9 已经发布。Apache Ant 是一个将软件编译、测试、部署等步骤联系在一起加以自动化的一个工具,大多用于 Java 环境中的软件开发。 Apache Ant 团队目前维护着两条开发线,1.9.x 与 1.10.x,前者要...
Apache Ant 1.10.9 已经发布。Apache Ant 是一个将软件编译、测试、部署等步骤联系在一起加以自动化的一个工具,大多用于 Java 环境中的软件开发。
Apache Ant 团队目前维护着两条开发线,1.9.x 与 1.10.x,前者要求 Java 5 运行时,后者要求 Java 8,一般来说 1.9.x 主要是修改 bug,新增特性会在 1.10.x 中,建议使用版本为 1.10.4。
此版本修复了一个 bug,支持在任务和类型的脚本系列中使用 GraalVM JavaScript。同时处理了一个安全漏洞 CVE-2020-11979。
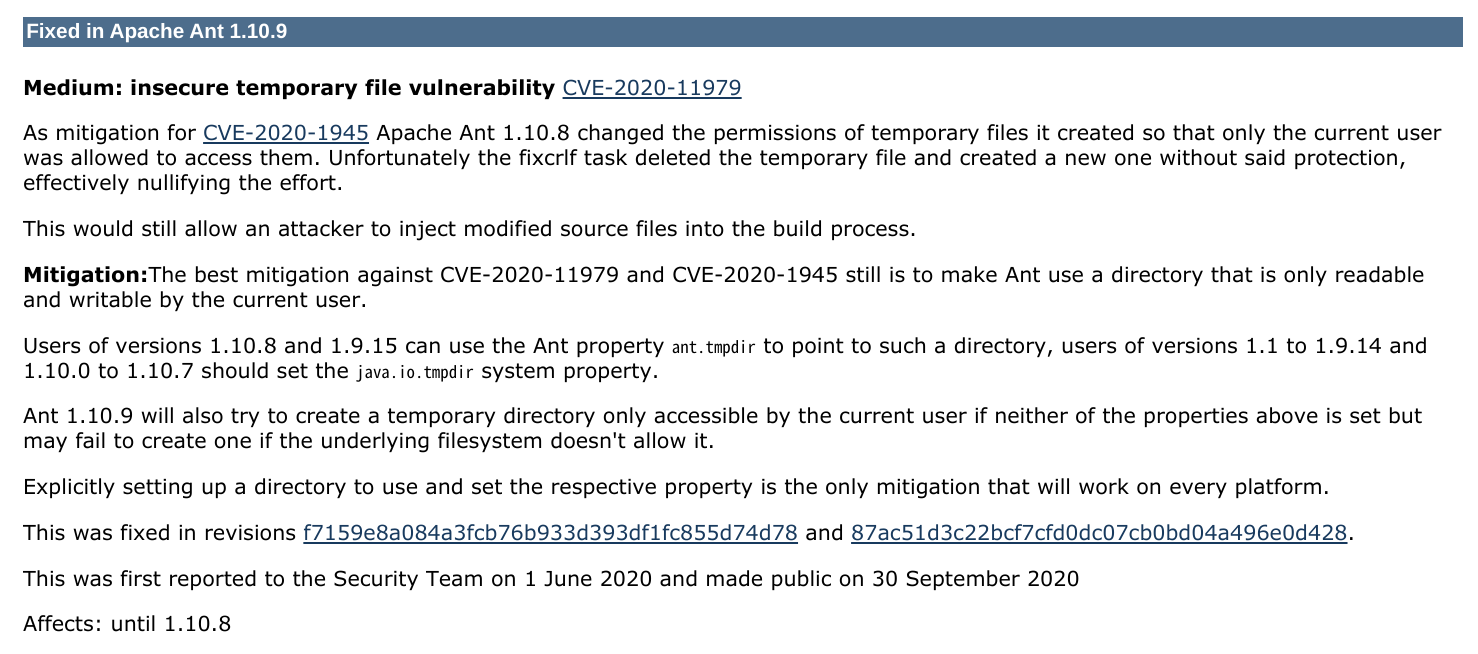
该漏洞是在修复此前一个漏洞 CVE-2020-1945 时引入的,Apache Ant 1.10.8 更改了其创建临时文件的权限,仅允许当前用户访问,但 fixcrlf 任务会删除临时文件并创建了一个没有上述保护的新文件,从而使漏洞缓解措施失效。这样仍然允许攻击者将修改后的源文件注入到构建过程中。
缓解措施:1.10.8 和 1.9.15 版本的用户可以使用 Ant 属性 ant.tmpdir 将文件权限设置为仅当前用户可读写,1.1 到 1.9.14 和 1.10.0 到 1.10.7 版本的用户可以设置 java.io.tmpdir 系统属性。如果没有设置以上两个属性,Ant 1.10.9 还将尝试创建仅可由当前用户访问的临时目录,但是如果基础文件系统不允许,则可能无法创建一个临时目录。
详情查看 Ant 安全公告:
https://ant.apache.org/security.html
以上就是本文的全部内容,希望对大家的学习有所帮助,也希望大家多多支持 码农网

本站部分资源来源于网络,本站转载出于传递更多信息之目的,版权归原作者或者来源机构所有,如转载稿涉及版权问题,请联系我们。

Essential C++中文版
李普曼 (Stanley B.Lippman) / 侯捷 / 电子工业出版社 / 2013-8-1 / CNY 65.00
本书以四个面向来表现C++的本质:procedural(面向过程的)、generic(泛型的)、object-based(基于对象的)、objectoriented(面向对象的)。全书围绕一系列逐渐繁复的程序问题,以及用以解决这些问题的语言特性来组织。循此方式,你将不只学到C++的功能和结构,也可学到它们的设计目的和基本原理。 本书适合那些已经开始从事软件设计,又抽不出太多时间学习新技术的程......一起来看看 《Essential C++中文版》 这本书的介绍吧!


