内容简介:2月底,黑客攻击了1400多台Apache Solr服务器来安装一个加密货币矿工软件。 对Apache Solr服务器的攻击与1月份发生的一件事情类似,黑客利用未打补丁的Oracle WebLogic实例安装采矿设备来获得比特币替代品Monero。...
2月底,黑客攻击了1400多台Apache Solr服务器来安装一个加密货币矿工软件。
对Apache Solr服务器的攻击与1月份发生的一件事情类似,黑客利用未打补丁的Oracle WebLogic实例安装采矿设备来获得比特币替代品Monero。
根据Morphus Labs首席研究官Renato Marinho的说,Apache Solr攻击者正在使用远程代码执行漏洞,Apache软件基金会在10月份发布了一个修补漏洞的补丁。Solr是一个广泛使用的Apache程序,用于将搜索功能构建到网站中。Marinho认为,Sorl 攻击者和在Oracle WebLogic服务器安装攻击软件的是一个团队,他们在 Monero 上盗走了差不多 $226,000 。
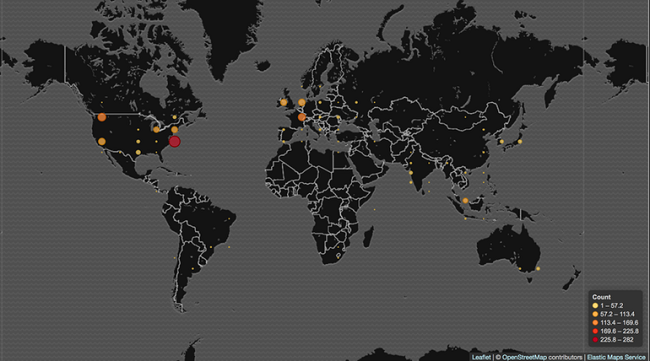
在2月28日至3月8日的9天之内,黑客就利用了1,416个易受攻击的Apache Solr服务器在全球部署Monero XMRig矿工软件。
但是之前只有722个WebLogic服务器受到攻击,这表明Solr漏洞已经为攻击者提供了两倍的服务器来挖掘加密货币。与个人电脑相反,服务器一般都是吸引人的目标,因为他们可以在强大的CPU上运行。
不仅如此,Marinho 还指出,IBM InfoSphere 11.5版,JBoss Data Grid版本7.0.0,7.1.0,JBoss企业应用程序平台(EAP)版本6,7,7.0.8和JBoss 6企业门户平台版本也可能容易受到此攻击,因为黑客利用的是共享库中的漏洞。
【声明】文章转载自:开源中国社区 [http://www.oschina.net]
以上所述就是小编给大家介绍的《继 Oracle WebLogic 攻击后,黑客瞄准 Apache Solr 漏洞》,希望对大家有所帮助,如果大家有任何疑问请给我留言,小编会及时回复大家的。在此也非常感谢大家对 码农网 的支持!

本站部分资源来源于网络,本站转载出于传递更多信息之目的,版权归原作者或者来源机构所有,如转载稿涉及版权问题,请联系我们。

用户至上:用户研究方法与实践(原书第2版)
凯茜·巴克斯特 / 王兰、杨雪、苏寅 / 机械工业出版社 / 2017-5-1 / 99
《UI/UE系列丛书 用户至上:用户研究方法与实践(原书第2版)》是用户研究方法指南,谷歌用户体验研究员十几年工作经验结晶,从理论到实战,包含完整的实操案例,是设计以人为中心产品的实用手册。 《UI/UE系列丛书 用户至上:用户研究方法与实践(原书第2版)》包含五个部分共15章。入门篇包括第1~5章:介绍用户体验入门,如何理解目标用户,道德与法律问题,如何搭建研究设施,如何选择用户体验研究方......一起来看看 《用户至上:用户研究方法与实践(原书第2版)》 这本书的介绍吧!


