内容简介:安全研究专家 Yushi Liang 表示正计划公开 Edge 浏览器的 0day 漏洞。该漏洞能够执行远程代码,并能从 Edge 的沙盒中逃脱。Liang 在一则推文中演示了利用该漏洞从网页端打开桌面的计算器应用,推文中写道:“我们...
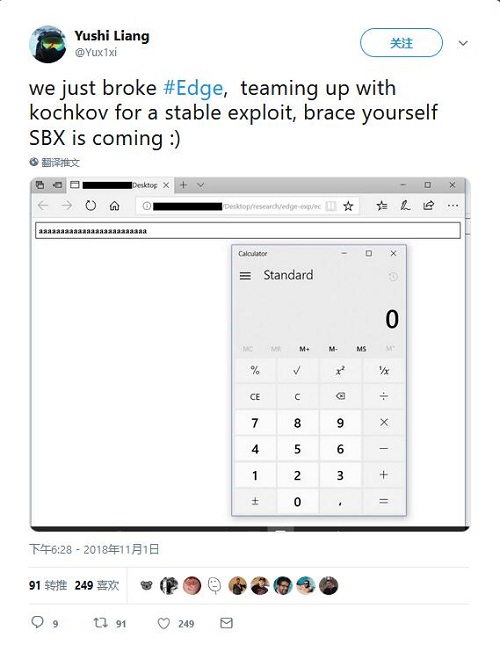
安全研究专家 Yushi Liang 表示正计划公开 Edge 浏览器的 0day 漏洞。该漏洞能够执行远程代码,并能从 Edge 的沙盒中逃脱。Liang 在一则推文中演示了利用该漏洞从网页端打开桌面的计算器应用,推文中写道:“我们刚刚攻破 Edge,和 kochkov 合作找到了这个稳定漏洞,支持自身的 SBX 即将到来。”
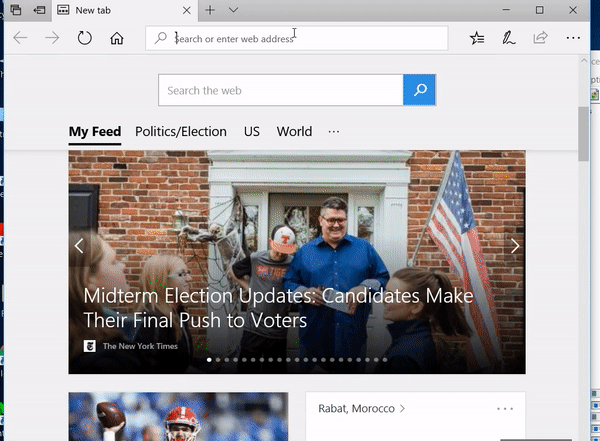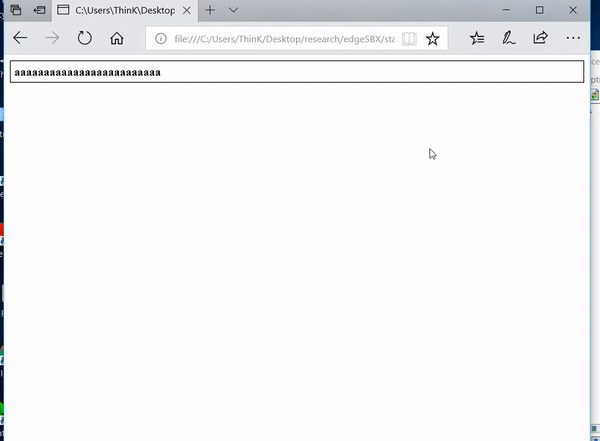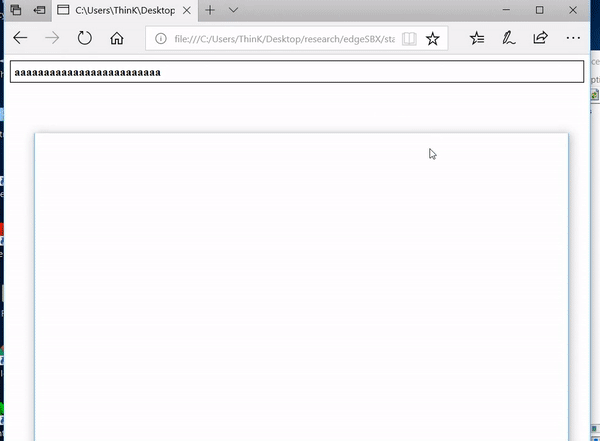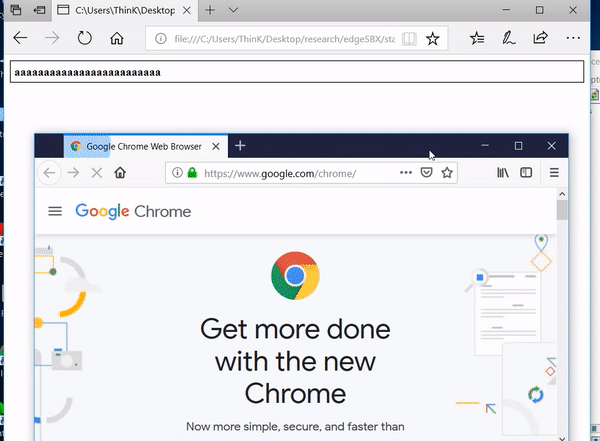
外媒 Bleeping Computer 报道称该漏洞还有进一步挖掘利用的空间,研究人员仍在寻找如何利用这个漏洞来获得 SYSTEM 级别的访问权限,以便于完全控制你的 PC。这个漏洞是使用 SensePost 的 Wadi Fuzzer 工具发现,正如下方的演示动图一样,可以使用 Edge 浏览器打开 Firefox 浏览器来下载 Google Chrome。
来自:cnBeta
【声明】文章转载自:开源中国社区 [http://www.oschina.net]
以上所述就是小编给大家介绍的《安全专家发现 Edge 的 0day 漏洞:可远程执行代码》,希望对大家有所帮助,如果大家有任何疑问请给我留言,小编会及时回复大家的。在此也非常感谢大家对 码农网 的支持!

本站部分资源来源于网络,本站转载出于传递更多信息之目的,版权归原作者或者来源机构所有,如转载稿涉及版权问题,请联系我们。

HotSpot实战
陈涛 / 人民邮电出版社 / 2014-3 / 69
《HotSpot实战》深入浅出地讲解了HotSpot虚拟机的工作原理,将隐藏在它内部的本质内容逐一呈现在读者面前,包括OpenJDK与HotSpot项目、编译和调试HotSpot的方法、HotSpot内核结构、Launcher、OOP-Klass对象表示系统、链接、运行时数据区、方法区、常量池和常量池Cache、Perf Data、Crash分析方法、转储分析方法、垃圾收集器的设计演进、CMS和G......一起来看看 《HotSpot实战》 这本书的介绍吧!


