内容简介:更新内容 添加了 MS-JRE 和 MS-JDK 的全系列镜像。 使用方法 存在至少三种方法进行加速: 使用 docker-mcr (推荐) 拉取国内服务器上的镜像 使用 DockerHub 加速器 注意,无论采用什么方式,请先确保本地的 dock...

更新内容
添加了 MS-JRE 和 MS-JDK 的全系列镜像。
使用方法
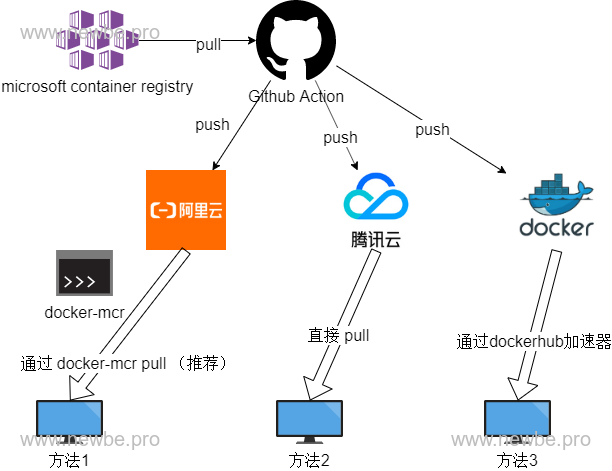
存在至少三种方法进行加速:
- 使用 docker-mcr (推荐)
- 拉取国内服务器上的镜像
- 使用 DockerHub 加速器
注意,无论采用什么方式,请先确保本地的 docker 已经正常可用。
使用 docker-mcr
docker-mcr 是一个 dotnet core global tool,简单几步,便可以进行安装和使用。
进入 dotnet 页面,下载并安装 netcore 3.1 或 5 SDK。
安装完毕后打开控制台运行以下命令:
dotnet tool install newbe.mcrmirror -g
现在,假如需要拉取 mcr.microsoft.com/dotnet/aspnet:5.0-buster-slim ,则运行以下命令:
docker-mcr -i mcr.microsoft.com/dotnet/aspnet:5.0-buster-slim
等待完成之后,便可以在本地看到已经拉取完毕的镜像。
如果您曾经安装过 newbe.mcrmirror ,您需要使用以下命令来进行升级,确保最佳的体验。
dotnet tool update newbe.mcrmirror -g
拉取国内服务器上的镜像
加速的本质是因为我将镜像推送到了国内的服务器,目前在以下服务器均存在镜像:
- 阿里云 registry.cn-hangzhou.aliyuncs.com/newbe36524
假设需要拉取 aspnet:5.0-buster-slim
点击此处打开配置文件,搜索 mcr.microsoft.com/dotnet/core/aspnet:5.0-buster-slim 会找到以下节点
{
  "tag": "aspnet:5.0-buster-slim",
  "source": "mcr.microsoft.com/dotnet/aspnet:5.0-buster-slim"
}
则说明在国内镜像的 tag 为 aspnet:5.0-buster-slim。
则拼接上面的前缀,则得到地址 registry.cn-hangzhou.aliyuncs.com/newbe36524/aspnet:5.0-buster-slim
然后,为了不修改默认的 Dockerfile 您可以运行以下命令:
docker pull registry.cn-hangzhou.aliyuncs.com/newbe36524/aspnet:5.0-buster-slim
docker tag registry.cn-hangzhou.aliyuncs.com/newbe36524/aspnet:5.0-buster-slim mcr.microsoft.com/dotnet/aspnet:5.0-buster-slim
这样你就成功的在本地得到了 mcr.microsoft.com/dotnet/aspnet:5.0-buster-slim 镜像。
当然,你也可以直接把 registry.cn-hangzhou.aliyuncs.com/newbe36524/aspnet:5.0-buster-slim 写入到你的 Docker file 中。
使用 DockerHub 加速器
我也将镜像推送到了 dockerhub ,所以正常来说,在中国大陆使用 dockerhub 加速器也可以达到加速的效果。
规则,mcr.microsoft.com/dotnet/{name}:{tag} -> newbe36524/{name}:{tag}
例如,您可以运行以下命令:
docker pull newbe36524/aspnet:5.0-buster-slim
docker tag newbe36524/aspnet:5.0-buster-slim mcr.microsoft.com/dotnet/aspnet:5.0-buster-slim
这样你就成功的在本地得到了 mcr.microsoft.com/dotnet/aspnet:5.0-buster-slim 镜像。
当然,你也可以直接把 newbe36524/aspnet:5.0-buster-slim 写入到你的 Docker file 中。
在此之前,请确保你正确配置了本地的加速器。
以上就是本文的全部内容,希望本文的内容对大家的学习或者工作能带来一定的帮助,也希望大家多多支持 码农网

本站部分资源来源于网络,本站转载出于传递更多信息之目的,版权归原作者或者来源机构所有,如转载稿涉及版权问题,请联系我们。

Web应用漏洞侦测与防御
Mike Shema / 齐宁、庞建民、张铮、单征 / 机械工业出版社 / 2014-8-20 / 69.00
本书由国际知名网络安全专家亲笔撰写,全面讲解如何预防常见的网络攻击,包括HTML注入及跨站脚本攻击、跨站请求伪造攻击、SQL注入攻击及数据存储操纵、攻破身份认证模式、利用设计缺陷、利用平台弱点、攻击浏览器和隐私等, 全书共8章:第1章介绍HTML5的新增特性及使用和滥用HTML5的安全考虑;第2章展示了如何只通过浏览器和最基本的HTML知识就可以利用Web中最常见的漏洞;第3章详细讲解CSR......一起来看看 《Web应用漏洞侦测与防御》 这本书的介绍吧!


